اختراق الواي فاي: درس حادثة شاشات الجيزة وحماية شبكتك
Photo: Lukas Hartmann
النقاط المغطاة في المقال
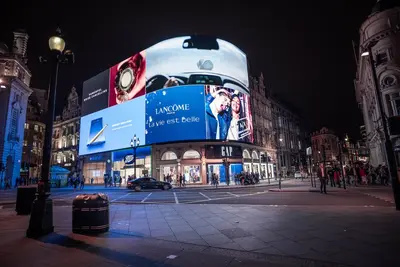
مساء الخميس 29 أكتوبر 2026، سائقون على محور 26 يوليو في الجيزة فوجئوا بشاشة إعلانية ضخمة. الشاشة لم تعرض إعلانات بل مقاطع إباحية مع رابط قناة تيليجرام للمجموعة التي اخترقتها. الشركة المشغّلة أعلنت أنه "اختراق دولي" عبر منصة المحتوى. ووزارة الداخلية المصرية أكدت أن نفس الفيديوهات ظهرت في عدة دول في الوقت نفسه. القصة ليست عن شاشة واحدة في الجيزة. القصة أن اختراق الواي فاي أو أي جهاز متصل بالإنترنت في بيتك قابل لنفس السيناريو. والعدّاد يعمل منذ لحظة توصيل الراوتر.
تقرير Nozomi Networks لعام 2025 يُفيد بأن 7.36% من هجمات إنترنت الأشياء تعتمد على التخمين. و5.27% تستخدم كلمات المرور الافتراضية مثل "admin/admin". هي نفسها التي صنعت بوت نت Mirai عام 2016. وقد أسقط Mirai تويتر وReddit وSpotify لساعات. تحليل DeepStrike لعام 2025 يرصد 820 ألف هجوم آلي يوميًا على أجهزة إنترنت الأشياء حول العالم. أما تقرير Kaspersky ICS-CERT للربع الرابع من 2025 فيضع الشرق الأوسط في المرتبة الثالثة عالميًا. حُجبت كائنات ضارة على 22.9% من الأجهزة الصناعية في المنطقة.
هذا المقال ليس تحليلًا نظريًا. اختراق الواي فاي بالنسبة لك ليس احتمالًا بعيدًا. هو مسألة وقت إذا كان راوترك يعمل بالإعدادات الافتراضية. سنشرح ماذا حدث في شاشة الجيزة. ثم كيف يبدأ اختراق الواي فاي والشبكات المنزلية. ثم نُقدّم خطة تحصين عملية بست خطوات. تطبّقها في أقل من ساعة لتقطع 90% من محاولات اختراق الواي فاي التلقائية. وإن كنت تحتاج فهم السياق الأوسع، دليلنا الشامل للأمن السيبراني للمبتدئين يُغطي الأساسيات.
ماذا حدث في شاشة الجيزة ولماذا يذكرنا باختراق الواي فاي؟
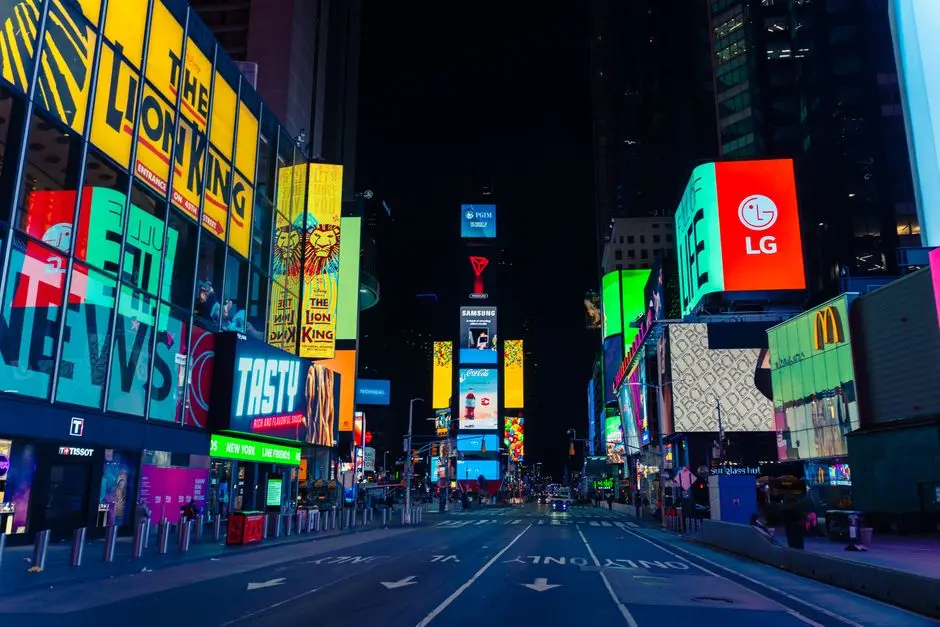
وزارة الداخلية المصرية أصدرت بيانًا يوم 29 أكتوبر 2026. البيان أعلن أن شركة الإعلانات المصرية اكتشفت ظهور مقاطع خارجة على إحدى شاشات الجيزة. مصدر المشكلة اختراق موقع إلكتروني لشركة إعلانات دولية تتعامل معها الشركة المحلية. البيان أكد أيضًا أن "نفس المقاطع ظهرت في شاشات بعدة دول في التوقيت نفسه". هذا يعني أن الهدف لم يكن مصر تحديدًا. الهدف كان سلسلة توريد المحتوى الرقمي.
الموقع والشركة والجهة المستهدفة
الشاشة الموجودة على محور 26 يوليو تربط القاهرة بضواحيها الغربية. تُدار وفق تقرير Cairo Report بواسطة شركة "Arabian United". هي شركة مشتركة مصرية سعودية تأسست عام 2022. شريكاها هما United Media Services المصرية و"الخدمات العربية للتعاقدات" السعودية. الشركة أعلنت في بيان رسمي أن "طرفًا غير مصرّح له حصل على وصول إلى شاشة واحدة". أوقفت التشغيل فورًا وتُحقّق مع السلطات. لم تُعلن أسماء شركات التشغيل الأجنبية التي اختُرقت. ولا هوية المهاجمين. ولم تُسجّل اعتقالات حتى تاريخ النشر.
الاختراق لم يكن محليًا
الدرس الفني الأهم من بيانات الداخلية وبيان الشركة: شاشة الجيزة لم تُخترق مباشرةً. المهاجم اقتحم موقع شركة المحتوى الدولية، ثم استخدم صلاحياته لدفع الفيديوهات إلى كل الشاشات المرتبطة بها حول العالم في اللحظة نفسها. مجموعة باسم "Leakers$" على تيليجرام ادّعت استغلال ثغرة في برامج نقل محتوى شاشات LED، وأشارت إلى تأثير متزامن على شاشات في العراق وماليزيا والبرازيل والصين.
الادعاء لم يُؤكَّد تقنيًا. لكنه ينسجم مع نمط "هجوم سلسلة التوريد". هذا النمط صار ملمحًا رئيسيًا لهجمات 2025-2026. تقرير Egyptian Streets يشرحه بدقة. ما حدث في الجيزة ينطبق حرفيًا على اختراق الواي فاي عبر خدمة سحابية مرتبطة بالراوتر أو بالكاميرا.
لماذا هذه الحادثة مهمة لك؟
إذا كنت صاحب متجر أو مطعم أو مكتب يستخدم شاشة إعلانات متصلة بالإنترنت، فأنت على نفس القائمة. وإذا كنت مستخدمًا منزليًا تملك راوتر وكاميرا مراقبة وتلفزيون ذكي، فأنت أيضًا على نفس القائمة لأن الفارق الوحيد هو حجم "الجمهور" الذي يرى الاختراق. المهاجم الذي يُنفّذ اختراق الواي فاي في منزلك لا يعرض فيديو مُحرِجًا — يسرق كلمات مرور بنكك، يستخدم جهازك في بوت نت DDoS، أو يُشفّر ملفاتك ويطلب فدية. الشاشة في الجيزة ليست استثناءً، هي مُنبّه.
ليست شاشات الإعلانات فقط: اختراق الواي فاي يبدأ من كل جهاز متصل
عدد أجهزة إنترنت الأشياء النشطة في العالم بلغ 21.1 مليار جهاز نهاية 2025 وفق تحليل IoT Analytics، بنموٍّ سنوي 14%. Statista تتوقّع 29.7 مليار نقطة اتصال بحلول 2027. المشكلة ليست العدد وحده. المشكلة أن 70% من هذه الأجهزة تحمل ثغرات بخطورة متوسطة أو عالية وفق تقرير HP/CybelAngel. و33% منها لا تملك آلية لتحديث البرامج أصلًا. أي أنها تبقى عرضة للثغرة التي اكتُشفت فيها طوال عمرها (وفق إحصائيات StationX).
كاميرا المراقبة الرخيصة ليست رخيصة فعلًا
كاميرا بسعر 25 دولارًا تشتريها من AliExpress تحمل غالبًا نظامًا مُضمَّنًا مبنيًا على نسخة قديمة من Linux، مع كلمة مرور افتراضية مُدمجة في البرنامج (hardcoded). ورقة بحثية رصدت بوت نت Mirai تستخدم قائمة من 60 كلمة مرور افتراضية لاختراق كاميرات وأجهزة DVR وراوترات من Dahua وHuawei وZTE وCisco وZyXEL.
بلغ عدد الأجهزة المصابة ببوت نت Mirai نحو 600 ألف جهاز في ذروته أواخر 2016، واستُخدمت أعدادٌ كبيرة منها لإسقاط خدمة Dyn DNS في أكتوبر من العام نفسه. الهجوم أدّى إلى تعطّل Twitter وReddit وSpotify وGitHub لساعات على الساحل الشرقي الأمريكي. هذه هي بيئة اختراق الواي فاي الحديثة: ملايين الكاميرات والراوترات تشتغل كجيش جرار.
التلفزيون الذكي يُراقبك
عملية BadBox 2.0 التي كشفتها Google وTrend Micro في 2025 اخترقت أكثر من 10 ملايين جهاز استهلاكي تشمل تلفزيونات ذكية وأجهزة بث فيديو وأجهزة عرض. البرمجية الخبيثة كانت مُثبّتة من المصنع في بعض الأجهزة الرخيصة التي تعمل بنظام Android AOSP غير المعتمد. بعد تشغيل الجهاز، يبدأ بالاتصال بخوادم القيادة والسيطرة، ويُستخدم في الاحتيال الإعلاني وفي توجيه حركة مرور إلى مواقع ضارة. أنت لا تلاحظ شيئًا لأن التلفزيون يعمل بشكل طبيعي.
الطابعة والمكنسة والثلاجة
زسكالر رصدت أن Mirai ومتفرعاتها تمثّل 40% من الحمولات الخبيثة في هجمات إنترنت الأشياء، وأن ثلاث عائلات (Mirai، Mozi، Gafgyt) مجتمعةً تُشكّل 75% من هذه الهجمات. السبب أنها جميعًا تستهدف نفس الفئة: أجهزة بذاكرة محدودة ونظام تشغيل مبسّط ولوحة تحكم ويب على المنفذ 80. طابعتك الشبكية التي تستخدمها مرتين في الأسبوع، ومكنستك الروبوت التي تحمّل خريطة بيتك على السحابة، كلاهما يُشغّل خادم ويب داخليًا ويستمع لمنفذ شبكي، وكلاهما باب جانبي لاختراق الواي فاي الخاص بك.
كيف يبدأ اختراق الواي فاي فعلًا: 5 طرق يستخدمها المهاجمون
اختراق الواي فاي الحديث نادرًا ما يحدث عبر كسر كلمة مرور الشبكة. المهاجم يبحث عن الطريق الأسهل، وهو عادةً أحد خمسة مسارات. فهم كل مسار يجعل خطوات الحماية التي سنشرحها لاحقًا منطقية بدلًا من أن تبدو إعدادات عشوائية.
1. كلمة المرور الافتراضية للراوتر
35% من أجهزة إنترنت الأشياء الاستهلاكية تُشحن بكلمات مرور افتراضية وفق SecureIoT. الراوتر الذي يصلك من شركة الاتصالات غالبًا يحمل كلمة مرور ملصوقة على ظهره، أو كلمة مرور قابلة للتخمين من الرقم التسلسلي. المهاجم لا يحتاج أن يكون جارك؛ يكفي أن تكون قد فعّلت ميزة "الإدارة عن بُعد" (Remote Management) بالخطأ، فيدخل إلى لوحة الراوتر من أي مكان في العالم بـ "admin/admin" أو "admin/password". هذا هو السبب الأول لاختراق الواي فاي عمليًا.
2. البرامج الثابتة القديمة
الراوتر الذي اشتريته منذ ثلاث سنوات لم يحصل على تحديث برنامج ثابت منذ عامين على الأرجح. CVE‑2024‑3273 في راوترات D-Link قديمة سمحت للمهاجم بتنفيذ أوامر عن بُعد، وأضيفت بسرعة إلى أدوات بوت نت Mirai المتفرعة. تقرير Nozomi 2025 يُشير إلى أن ثلث أجهزة إنترنت الأشياء لا تملك آلية تحديث أصلًا، أي أن الحل الوحيد هو الاستبدال.
3. UPnP والمنافذ المفتوحة
بروتوكول UPnP مُفعّل افتراضيًا في معظم الراوترات، ويسمح لتطبيقات داخل شبكتك بأن تفتح منافذ على جدار الحماية تلقائيًا دون طلب إذنك. محرك البحث Shodan يفهرس كل جهاز متصل بالإنترنت ومنفذ مكشوف، وتحليل Security Affairs لعام 2021 رصد أن 80% من أجهزة الخداع (honeypots) المكشوفة على الإنترنت تُخترق خلال 24 ساعة، و100% منها خلال أسبوع. متوسط وقت اختراق جهاز SSH مكشوف 184 دقيقة.
4. هجوم سلسلة التوريد
هذا بالضبط ما حدث في شاشة الجيزة. المهاجم لا يُخترق جهازك مباشرةً؛ يُخترق خدمة تستخدمها أنت، ثم يصل إليك عبرها. تطبيق المراقبة المنزلية الذي تدفع له اشتراكًا شهريًا يملك صلاحيات على كاميرتك، فإذا اختُرق مزوّد الخدمة اختُرقت كاميرتك معه. حادثة BadBox 2.0 أثبتت أن اختراق الواي فاي قد يبدأ من خط الإنتاج قبل أن يصل الجهاز لبيتك.
5. الهندسة الاجتماعية والتصيّد
كلمة مرور شبكة الواي فاي قد تُسرَق منك بأبسط رسالة واتساب. "طفلتك على البوابة، افتح الكاميرا رجاءً" تدفعك للنقر على رابط يسحب كلمات المرور المحفوظة في المتصفح. تقرير Kaspersky ICS-CERT للربع الرابع 2025 وضع الإمارات في المرتبة الأولى إقليميًا لتهديدات بريد العميل بنسبة 9.46%، والنصوص الخبيثة والتصيّد بنسبة 12.30%. دليلنا الكامل للهندسة الاجتماعية يشرح كيف يسبق المهاجمون الأنظمة بالوصول إلى البشر أولًا.
تحصين الراوتر: 6 إعدادات توقف اختراق الواي فاي بنسبة 90%
معظم اختراق الواي فاي الذي يطال المستخدم العربي لا يأتي من قناص متخصص، بل من بوت آلي يُجرّب نفس الثغرات على ملايين العناوين كل يوم. إغلاق الأبواب الست التالية في راوترك يجعل حسابك مُكلفًا بما يكفي لينتقل البوت لضحية أسهل. العملية تستغرق 45 دقيقة إذا طبّقتها بالترتيب، ولمزيد من التفاصيل حول واجهة الراوتر نفسها راجع دليل إعدادات الراوتر الكامل.
1. غيّر كلمتَي المرور (الواي فاي ولوحة التحكم)
كلمتان مختلفتان: الأولى للاتصال بالواي فاي، والثانية للدخول إلى لوحة الراوتر عبر 192.168.1.1. استخدم 16 حرفًا على الأقل لكل منهما، مع خليط من الأحرف الكبيرة والصغيرة والأرقام والرموز. مدير كلمات مرور مثل Bitwarden أو 1Password يحفظها لك. هذه الخطوة وحدها تحبط 60% من محاولات اختراق الواي فاي التلقائية.
2. فعّل WPA3 إن أمكن، وإلا WPA2-AES فقط
بيانات HPE-Juniper تُشير إلى أن 10% فقط من اتصالات الواي فاي الحقيقية تستخدم WPA3 رغم إلزاميته لاعتماد Wi-Fi 6/6E منذ 2020. السبب أن الراوترات التي تُشحنها شركات الاتصال العربية غالبًا WiFi 5 بتشفير WPA2.
إن كان راوترك من آخر سنتين، ادخل إلى إعدادات اللاسلكي، واختر WPA3-Personal أو WPA3/WPA2 Transition. وإن كان راوترًا قديمًا، فعّل WPA2-AES وعطّل WPA/WPA2-TKIP تمامًا لأنه غير آمن. الفارق الفني أن WPA3 يمنع هجوم القاموس على كلمة مرور الشبكة، وهو الطريق الأساسي للاختراق.
3. أوقف UPnP والإدارة عن بُعد (Remote Management)
ادخل إلى قسم "Advanced" أو "الإعدادات المتقدمة" وأوقف UPnP نهائيًا. أي تطبيق يحتاج فتح منفذ خارجي سيتوقّف، وستفتح له المنفذ يدويًا إن كنت تثق به. ثم ابحث عن Remote Management أو "إدارة من خارج الشبكة" وأوقفها، فهي السبب الأول لاختراق لوحة التحكم.
4. أوقف WPS (الزر السريع)
زر WPS على ظهر الراوتر يسمح بإضافة أجهزة بضغطة واحدة أو برقم PIN من 8 خانات. المشكلة أن هذا الرقم عرضة لهجوم Pixie Dust وReaver اللذان يكسرانه خلال ساعات. أوقفه من قسم Wireless Advanced.
5. حدّث البرنامج الثابت (Firmware)
تحديث البرنامج الثابت لا يحدث تلقائيًا في معظم الراوترات الاستهلاكية. ادخل إلى قسم "System" أو "Administration" وابحث عن "Firmware Update". نزّل آخر إصدار من موقع المُصنّع (TP-Link، Asus، Netgear، Huawei) وثبّته. وإذا كان راوترك لم يحصل على تحديث منذ أكثر من سنة، فذلك ليس إهمالًا من المصنّع — المصنّع تخلّى عنه، وآن أوان الاستبدال.
6. اقلب الشبكات: 2.4 جيجاهرتز للأجهزة الذكية، 5 أو 6 جيجاهرتز لأجهزتك
معظم أجهزة إنترنت الأشياء الرخيصة تدعم 2.4 جيجاهرتز فقط. اعزلها على شبكة واي فاي خاصة بها (SSID مستقل) بكلمة مرور مختلفة، واستخدم شبكة 5 أو 6 جيجاهرتز لهاتفك ولابتوبك وأجهزتك الحساسة. هذا الفصل الأساسي يقلّل "المساحة الهجومية" ويمنع كاميرا رخيصة مُخترقة من الوصول إلى بياناتك البنكية.
عزل الأجهزة الذكية: الحاجز الذي يمنع توسّع الاختراق
الفصل الشبكي هو الفارق الحقيقي بين منزل محمي ومنزل مكشوف أمام اختراق الواي فاي. فكرة الفصل بسيطة: أجهزتك "الذكية" (الكاميرا، التلفزيون، المكنسة، الثلاجة، لمبات Philips Hue) تعيش على شبكة لا تستطيع الوصول إلى شبكة أجهزتك "الموثوقة" (الهاتف، اللابتوب، أجهزة العمل). حتى لو اختُرقت كاميرا رخيصة، المخترق لا يرى هاتفك ولا جهاز زوجك.
الحل البسيط: شبكة الضيوف
كل راوتر حديث يدعم ميزة "شبكة الضيوف" (Guest Network). ادخل إلى الإعدادات، فعّلها، اختر لها اسمًا مثل "IoT-Home" مع كلمة مرور قوية مختلفة. مهم: فعّل خيار "Isolate guests from local network" أو "عزل عن الشبكة المحلية" إن وُجد. انقل كل أجهزة إنترنت الأشياء إلى هذه الشبكة. الحد الأدنى للراوترات التي تدعم هذا السيناريو: TP-Link Deco XE75 وArcher BE550 وAsus RT-AX86U وHuawei AX3 Pro، وكلّها متوفّرة في السعودية والإمارات ومصر.
الحل الاحترافي: VLAN
شبكات VLAN تمنحك عزلًا أعمق مع تحكّم أدق بأي جهاز يتحدث مع أي جهاز. راوتر UniFi Dream Machine SE من Ubiquiti بسعر رسمي 499 دولارًا. يمنحك إنشاء VLAN بالعدد الذي تريد مع قواعد جدار حماية بين كل شبكة. البديل مفتوح المصدر: pfSense أو OPNsense على كمبيوتر رقيق مستعمل بـ 150 دولارًا تقريبًا. Firewalla هي البديل الوسط للمستخدمين غير التقنيين. Firewalla Purple SE بـ 299 دولارًا للمنازل الصغيرة. وGold SE بـ 549 دولارًا للمنازل والمتاجر الصغيرة.
قاعدة الثلاثة شبكات
في البيت المُحصَّن جيدًا تجد ثلاث شبكات: شبكة أساسية لهاتفك ولابتوبك وأجهزة العمل، شبكة إنترنت الأشياء المعزولة، وشبكة ضيوف ثالثة للأصدقاء والزوار بوقت صلاحية ساعتين. القاعدة البسيطة: لا تضع جهازًا تمر عبره بياناتك البنكية على نفس الشبكة التي تمر عليها كاميرا بسعر 25 دولارًا من مصنع لا تعرفه. هذه القاعدة وحدها تقطع ثلث سيناريوهات اختراق الواي فاي الواقعية.
كاميرات مراقبة بدون سحابة
إن كنت تبحث عن طبقة إضافية، اختر كاميرات تدعم التسجيل محليًا دون اشتراك سحابي: Eufy SoloCam S340 بـ 199 دولارًا، أو Reolink Argus 4 بـ 149 دولارًا. فائدة الكاميرا بدون سحابة أن اختراق خادم المُصنّع لا يصل إليك. الاشتراكات السحابية في Ring وArlo تحوّل الأمان إلى اشتراك شهري دائم، وتفتح باب "هجوم سلسلة التوريد" الذي ذكرناه.
خطوات الطوارئ الفورية إذا شككت أن شبكتك اختُرقت
إذا لاحظت بطئًا غير مبرّر، أو جهازًا غريبًا في قائمة الأجهزة المتصلة، أو إشعارًا بتسجيل دخول من مكان بعيد، لا تنتظر. الخطوات التالية بالترتيب لمواجهة اختراق الواي فاي المحتمل، كلها خلال 30 دقيقة.
1. اقطع الإنترنت فورًا
افصل كابل WAN من الراوتر. هذا يُوقف أي اتصال خارجي ويقطع سيطرة المهاجم فورًا. إن كنت تدير متجرًا به شاشات متصلة أو أجهزة نقاط بيع، افصلها من الكهرباء كاملة بدلًا من فصل الواي فاي فقط لأن بعض الأجهزة تحتوي على شريحة اتصال خلوي 4G/LTE احتياطية.
2. غيّر كلمات المرور من هاتفك ببيانات الاتصال الخلوي
افصل الواي فاي عن هاتفك، فعّل بيانات شركة الاتصالات، ثم غيّر كلمة مرور حسابات Google وApple ID وبنكك والبريد الإلكتروني أولًا. مدير كلمات مرور بالمصادقة الثنائية الفعلية (ليست SMS) مثل Bitwarden أو 1Password يسرّع العملية بدقائق.
3. أعد ضبط الراوتر لإعدادات المصنع
الزر الخلفي للراوتر (Reset) اضغطه لعشر ثوانٍ. أعِد إعداد الراوتر من الصفر بتطبيق الخطوات الست التي ذكرناها. المهم: لا تستعِد نسخةً احتياطية من الإعدادات القديمة لأن المهاجم قد يكون أضاف قاعدة تحويل منافذ لا تعرفها.
4. حدّث البرنامج الثابت لكل جهاز متصل
الكاميرات، التلفزيون، المكنسة الروبوت، لمبات Hue، سخان Nest، كل شيء. إن لم يتوفّر تحديث، أعِد الجهاز لإعدادات المصنع من قائمته. هذا يحذف أي حمولة خبيثة سكنت الذاكرة المؤقتة.
5. راجع أذونات التطبيقات المرتبطة
افتح حساب Google وAmazon ومنصّات الاشتراك: من "Connected apps" احذف أي تطبيق لا تتذكّره. البرنامج الخبيث يحبّ أن يرتبط بحسابك عبر OAuth ليبقى معه حتى بعد تغييرك لكلمة المرور.
6. راقب حسابك البنكي لـ 30 يومًا
معظم الأضرار المالية الناتجة عن اختراق الواي فاي لا تظهر فورًا. فعّل الإشعارات الفورية لكل عملية، وطبّق حدًا يوميًا منخفضًا للتحويلات والمشتريات. إذا كنت تدير عملًا تجاريًا، أخبر مُحاسبك والجهة الناظمة (ساما في السعودية، مصرف الإمارات المركزي، البنك المركزي المصري).
حماية الشركات الصغيرة من اختراق الواي فاي: درس الجيزة التطبيقي
شاشة الإعلانات في الجيزة لم تُخترق لأن صاحب المحل في مصر أهمل الأمان؛ اختُرقت لأن سلسلة التوريد التي يتبعها لم تكن محمية. إن كنت تدير متجرًا أو مطعمًا أو عيادة أو شركة ناشئة بمعدات متصلة، درس اليوم ينطبق عليك مباشرةً، فاختراق الواي فاي في بيئة العمل يكلّف أكثر بكثير من المنزل.
افصل شبكة العمل عن شبكة الزبائن
الشبكة التي يدخل عليها الزبائن ليتصفحوا الإنترنت المجاني يجب أن تكون مختلفة تمامًا عن شبكة أجهزة نقاط البيع والمحاسبة. هذا ليس خيارًا — متطلّبات PCI-DSS للتعامل مع البطاقات تفرضه. راوتر Firewalla Gold SE أو UniFi Dream Machine SE يُنشئ لك هذا الفصل بسهولة. التكلفة تتراوح بين 499 و549 دولارًا، تدفعها مرة واحدة.
اختر مزوّد خدمة بإعلانات رقمية يُفصح عن أمانه
اطلب من شركة الإعلانات التي تملك شاشاتك ثلاثة أشياء مكتوبة: شهادة ISO 27001 أو ما يعادلها، سياسة تحديث برامج Firmware كل 90 يومًا، وآلية تحقيق المحتوى قبل البث. درس الجيزة أن المُشغّل حين لا يستطيع ضمان هذه الثلاثة، يمر المحتوى من أي مكان في العالم إلى شاشتك دون وسيط. إن كنت تملك الشاشة فعلًا، شغّلها في وضع القائمة البيضاء (Allowlist) بحيث لا تعرض سوى ملفات محدّدة مسبقًا.
تجزئة الأجهزة الصناعية
طابعة الباركود، ماكينة الدفع (الفيزا)، كاميرات المحل، شاشة الطلبات الخلفية في المطبخ — كلها على شبكة VLAN منفصلة لا تتصل بالإنترنت الخارجي إلا عبر خادم وكيل. تقرير Kaspersky ICS-CERT للربع الرابع 2025 رصد مصر في المرتبة الثانية إقليميًا من حيث نسبة انتشار برامج الفدية (0.64%)، والإمارات أعلى إقليميًا في تهديدات البريد الإلكتروني (9.46%).
موظفوك هم خط الدفاع الأول
تحقيق الهندسة الاجتماعية الذي كشفه ضحايا متجر إلكتروني في الإمارات عام 2026 أثبت أن 884 دولارًا هو متوسط الخسارة الفردية بعد مكالمة احتيال واحدة. درّب فريقك على ثلاث قواعد صارمة: لا كلمة مرور تُقال عبر الهاتف، لا تحويل سريع دون تأكيد وجاهي أو مكالمة فيديو، ولا رابط يُفتح من داخل بريد إلكتروني مُعنوَن بـ "عاجل". التدريب يُعاد كل ثلاثة أشهر، لا سنويًا.
عقد صيانة أمنية
إن كانت ميزانيتك تحت 1500 دولار شهريًا، لا تحتاج محلّل أمني داخلي. اشترك مع شركة محلية في منصّة MDR (Managed Detection and Response) بسعر 300-800 دولار شهريًا للشركات الصغيرة. CrowdStrike Falcon Go وSentinelOne Vigilance وBitdefender GravityZone كلها تقدم خططًا للشركات الصغيرة. هذه هي الطبقة التي رصدت أجهزة التلفزيون الذكية المصابة بـ BadBox 2.0 قبل تفعيل الهجوم.
أدوات 2026 لمنع اختراق الواي فاي: مقارنة الأجهزة الدفاعية بأسعار حقيقية
الاختيار بين الأجهزة المذكورة يعتمد على ثلاثة محاور: مستوى تقني مطلوب، حجم الشبكة، والميزانية. الجدول أدناه يختصر الخيارات الفعلية لعام 2026 بأسعار متوفّرة.
| الجهاز | السعر (دولار) | مستوى تقني | الأنسب لـ |
|---|---|---|---|
| Firewalla Purple SE | 299 | مبتدئ | شقة أو منزل صغير بأقل من 20 جهاز |
| Firewalla Orange (Wi-Fi 7) | 399 | متوسط | منزل متوسط مع 30-50 جهاز إنترنت الأشياء |
| Firewalla Gold SE | 549 | متوسط-متقدم | متجر صغير أو منزل كبير |
| Firewalla Gold Plus | 679 | متقدم | مطعم أو عيادة بشاشات متصلة |
| UniFi Dream Machine SE | 499 | متقدم | من يريد VLAN متعدد وتحكم كامل |
| pfSense/OPNsense على كمبيوتر رقيق | ~150 | خبير | تقني يفضل البرمجيات مفتوحة المصدر |
| Pi-hole على Raspberry Pi 4 | ~75 | مبتدئ-متوسط | حظر الإعلانات والمتعقّبات لكل الشبكة |
متى يستحق الاستثمار؟
إن كنت تملك راوترًا من آخر سنتين من TP-Link أو Asus أو Netgear أو Huawei يدعم شبكة ضيوف وVLAN، فربما لا تحتاج شراء جهاز إضافي، يكفي ضبط الإعدادات. لكن إذا كان راوترك من مزوّد الخدمة بعمر أكثر من ثلاث سنوات، أو إذا كنت تدير متجرًا أو عيادة بأجهزة حساسة، 299 دولارًا لـ Firewalla Purple SE تحمي أعمالك من اختراق الواي فاي بشكل أفضل من 500 دولار من البرامج الدفاعية التي تُثبّت على كل جهاز بشكل منفصل.
الأفضل لكل حالة
للمنزل العادي: راوتر Wi-Fi 6E بشبكة ضيوف + Pi-hole اختيارية. الكلفة: 180-300 دولار مرة واحدة.
للعائلة بأطفال: أضف Firewalla Purple SE بـ 299 دولارًا لمراقبة ما يفعله الأطفال وحظر المواقع الإباحية والقمار على مستوى الشبكة بدلًا من تطبيق على كل جهاز. دليل الرقابة الأبوية يُفصّل كيف تُطبّق هذا بـ3 طبقات.
لمتجر أو مطعم: UniFi Dream Machine SE بـ 499 دولارًا + نقطتَي وصول UniFi U6-Pro بـ 199 دولارًا لكل منهما، مع VLAN منفصل لنقاط البيع والشاشات والضيوف.
للعيادة أو شركة ناشئة: Firewalla Gold Plus بـ 679 دولارًا مع اشتراك MDR شهري بـ 300-800 دولار. هذه هي الطبقة التي كان ينقص صاحب شاشة الجيزة لمنع ما حدث.
أسئلة شائعة حول اختراق الواي فاي وحماية الشبكة
هذه الأسئلة التي يطرحها القرّاء بعد كل حادثة اختراق كبرى. الإجابات بالاعتماد على تقارير Kaspersky وCisco Talos وNozomi 2025-2026.
المصادر
- بيان وزارة الداخلية المصرية حول اختراق شاشة إعلانات الجيزة — اليوم السابع (29 أكتوبر 2026)
- Egyptian Streets: Digital billboard hack causes inappropriate footage to appear in Giza
- Kaspersky ICS-CERT: Threat landscape for industrial automation systems, Q4 2025 — Middle East
- Antonakakis et al.: Understanding the Mirai Botnet (USENIX Security 2017)
- StationX: IoT Security Statistics for 2025
- Dexpose: IoT Hacking Statistics 2025
- Security Affairs: Vulnerable honeypot exposure analysis (SSH/Samba/RDP time-to-compromise)
- mrn-cciew: Why is WPA3 adoption so slow?
- Ubiquiti Store: UniFi Dream Machine SE
- SimeonOnSecurity: pfSense vs Firewalla — Network Security Comparison
أسئلة شائعة
هل اختراق شاشة إعلانات الجيزة يعني أن شبكتي في خطر من اختراق الواي فاي؟▾
كيف أعرف أن شبكة الواي فاي الخاصة بي مخترقة فعلًا؟▾
ما الفرق بين WPA2 وWPA3 ولماذا WPA3 أهم في منع اختراق الواي فاي؟▾
هل Firewalla أو UniFi أفضل للمنزل العادي ضد اختراق الواي فاي؟▾
هل الراوتر الذي أعطتني إياه شركة الاتصالات آمن بما يكفي؟▾