اختراق Binance 2026: سرقة 6.3 مليار دولار وحماية محفظتك
Photo: Rafael Minguet Delgado
النقاط المغطاة في المقال
في ليلة واحدة، فقدت أكبر منصة عملات رقمية في العالم 6.3 مليار دولار من محافظها الساخنة. اختراق Binance الذي بدأ عند الساعة 20:05 بالتوقيت العالمي في 29 أكتوبر 2026 لم يكن حادثة عابرة، بل أكبر سرقة رقمية موثقة في التاريخ، وأربعة أضعاف اختراق Bybit الشهير في فبراير 2025. استغرقت العملية 20 دقيقة فقط، واستهدفت 10 شبكات مختلفة، وأفرغت محافظ تحتوي على 200 ألف إيثر و18 ألف بيتكوين وأكثر من ملياري دولار في العملات المستقرة.
المشكلة ليست أن Binance فشلت وحدها، بل أن المستخدم العربي بات أمام سؤال جوهري: هل تضع أموالك في منصة مركزية مهما بلغ حجمها، أم تتحمل مسؤولية حفظها بنفسك؟ هذا الدليل يفكّك ما حدث فعلاً بناء على بيانات TRM Labs و CoinDesk والجزيرة، ويقدّم خطة عملية لتقييم مخاطرك خلال الـ 72 ساعة القادمة. لن نكتفي بسرد الأرقام، بل سنوضّح لك متى تستحق Binance ثقتك ومتى يحين وقت الانتقال إلى محفظة باردة.
ماذا حدث في اختراق Binance ليلة 29 أكتوبر 2026؟

بدأت المعاملات غير المصرح بها عند الساعة 20:05 بالتوقيت العالمي يوم الأربعاء 29 أكتوبر 2026، وفق تحليل TRM Labs. خلال نحو 20 دقيقة فقط، جرى تحويل الحصة الكبرى من الأصول، ثم جاءت موجة ثانية حوالي الساعة 23:05 طالت شبكتَي Avalanche و Polygon. أعلنت المنصة في بيانها الرسمي أن إجمالي الأموال المسروقة بلغ 6.3 مليار دولار بأسعار وقت التحويل، فيما قدّرت CoinDesk نقلاً عن Chainalysis رقماً أدق عند 5.9 مليار دولار.
التوزيع بحسب الشبكات صادم: شبكة Ethereum وحدها خسرت 3.79 مليار دولار موزّعة على 200,630 إيثر، 1.875 مليار USDT، 823 مليون USDC، و88.5 مليون RLUSD. في المقابل، سُحبت 18,270 بيتكوين (نحو 1.47 مليار دولار) من محفظة Binance على شبكة Bitcoin، إضافة إلى 612.7 مليون USDT و46.4 مليون TRX من شبكة Tron (628 مليون دولار)، و233.46 مليون XRP من XRP Ledger (296 مليون دولار)، و970,500 SOL من سولانا (96 مليون دولار). الباقي توزّع على Arbitrum و Optimism و Base.
انهيار الأسعار الفوري
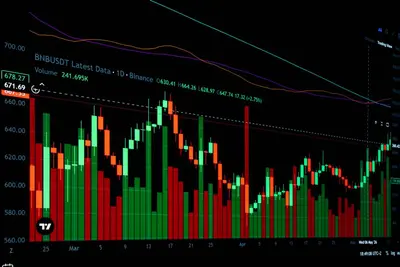
سجّل البيتكوين انخفاضاً بنسبة 4.8٪ خلال ساعات قليلة، لينزل إلى ما دون 77,000 دولار، وفق بيانات CoinDesk. الإيثر خسر 5.7٪، فيما تراجع رمز BNB الخاص بمنصة Binance ذاتها بنسبة 8٪، وهبط AAVE بنسبة 11٪ وسط موجة بيع واسعة. المعادلة واضحة: حين تهتز أكبر منصة في العالم، تهتز السوق بأكملها.
مقارنة بأكبر الاختراقات السابقة
اختراق Bybit في فبراير 2025 الذي بدا كارثياً حينها بـ 1.5 مليار دولار يبدو الآن صغيراً أمام 6.3 مليار دولار. يبلغ هذا الاختراق نحو عشرين مرة قيمة اختراق Mt. Gox عام 2014، وأضعاف اختراق Bitget (352 مليون دولار في سبتمبر 2026) واختراق Liquid Network (320 مليون دولار) واختراق Kelp (293 مليون دولار) مجتمعةً. وقد وصفه آري ريدبورد من TRM Labs بأنه "غير مسبوق ونقطة تحول" في تاريخ العملات الرقمية. المنصات المركزية الكبرى باتت اليوم أمام ضغط تنظيمي غير مسبوق من هيئة الأوراق المالية الأمريكية ومن منظمي أسواق الاتحاد الأوروبي، ومن المرجّح أن تدفع هذه الحادثة باتجاه قواعد جديدة لإلزام منصات العملات الرقمية بتأمين إلزامي ضد الاختراق، بدلاً من الاعتماد على صناديق طوعية مثل SAFU. التغيير التنظيمي يحتاج أشهراً، لكن المستخدم العربي لا يستطيع الانتظار؛ قراراته هذا الأسبوع هي التي ستحدّد مصير محفظته.
كيف نُفّذ اختراق Binance تقنياً وما خلاف الروايات؟

الرواية الرسمية التي قدّمتها Binance في بيانها عبر CoinDesk تحمّل الاختراق لجهاز لابتوب مهندس DevOps واحد تعرّض للاختراق. من خلال هذا الجهاز، تمكّن المهاجم من الوصول إلى حاوية خدمة (service container) داخل البنية التحتية، ثم أرسل معاملات سحب غير مصرح بها. وأكد البيان: "لم نجد أي دليل على تسريب مفاتيح خاصة للمحافظ". وهنا بالضبط تبدأ المشكلة.
تحليل TRM Labs الفني يروي قصة مختلفة. السحب من شبكة Ethereum لم يستخدم معاملات عادية، بل استعان بآلية EIP-7702 المضافة في ترقية Pectra في مايو 2025. هذه الآلية تسمح لعنوان المحفظة المعتاد (EOA) بتفويض عقد ذكي ليتصرف نيابة عنه مؤقتاً. المهاجم استخدم 50 تفويضاً موقّعاً مسبقاً من محفظة Binance الساخنة، ما يعني -بحسب تقييم TRM- أن "البنية التحتية لتوقيع المحافظ الساخنة ذاتها قد اختُرقت" وليس مجرد لابتوب موظف.
لماذا هذا الفرق مهم للمستخدم
إذا كانت رواية "اللابتوب" صحيحة، فالعلاج تدريب موظفين وتشديد وصول. أما إذا كان نظام التوقيع نفسه قد اختُرق -كما يقترح TRM- فنحن أمام ثغرة معمارية تمس ثقة المستخدم بكل منصة مركزية تستخدم محافظ ساخنة. حتى اليوم، لم تنشر Binance تقرير السبب الجذري (post-mortem) الموعود، وفق ما لاحظه تقرير الجزيرة. غياب هذا التقرير يُبقي الباب مفتوحاً أمام تكرار الحادثة في أي لحظة.
شبهة سرقة بأسلوب Bybit
الباحث المستقل ZachXBT وصف Lazarus بأنه "المهاجم المرجّح". وفي تحقيق The Hacker News حول اختراق Bybit، تبيّن أن المجموعة ذاتها اختارت استهداف جهاز مطوّر واحد في SafeWallet كمدخل، تماماً كما تدّعي Binance الآن. هذا النمط المتكرر يكشف أن مهاجمي كوريا الشمالية باتوا يفضّلون سلاسل التوريد البشرية (مطوّر، DevOps، مهندس) على الهجوم المباشر على البروتوكول نفسه.
من هم TraderTraitor ولماذا يُتهمون باختراق Binance؟

TraderTraitor اسم أطلقه مكتب التحقيقات الفيدرالي FBI على فرع متخصص داخل مجموعة Lazarus الكورية الشمالية، وفق بيانات TRM Labs. نسبت TRM اختراق Binance إلى هذه المجموعة بـ"ثقة عالية" استناداً إلى بصمات على السلسلة (on-chain fingerprints) ومحافظ وسيطة ظهرت سابقاً في اختراق Bybit عام 2025. حتى شركة Blockaid المتخصصة في أمن العقود الذكية قالت على لسان رئيسها إيدو بن-ناتان إن الأساليب "تتسق مع عمليات شاهدناها مراراً من كوريا الشمالية".
الدافع ليس شخصياً بل جيوسياسياً. تقارير الأمم المتحدة والخزانة الأمريكية تربط عائدات هذه الاختراقات بتمويل برنامج الصواريخ الباليستية والنووي في كوريا الشمالية. منذ 2017، سرقت مجموعات مرتبطة بـ Lazarus ما يزيد عن 15 مليار دولار من منصات العملات الرقمية. هذا يعني أن المستخدم العربي الذي يحتفظ بأمواله في Binance يصبح -بدون قصد- جزءاً من سلسلة تمويل عالمية. أمر لا يفكر فيه معظم المتداولين عندما يُنشئون حساباً.
بصمات تقنية متكررة
القراصنة الكوريون الشماليون طوّروا أسلوباً مميزاً خلال السنوات الأخيرة. يستهدفون المطوّرين عبر LinkedIn ومنصات التوظيف بعروض عمل مزيفة تحتوي على ملفات بايثون أو JavaScript ملوّثة. حين تفتحها الضحية على جهازها الشخصي، تنشر هذه الملفات برمجية خبيثة تمنح الوصول الكامل. من ثم ينتقل المهاجم أفقياً إلى شبكة الشركة. هذه هي الطريقة ذاتها التي بدأ بها اختراق Bybit، ويُرجَّح -حتى تثبت Binance عكس ذلك- أنها البوابة إلى محافظها الساخنة أيضاً.
الرسالة لـ Binance والمنافسين
بعد اختراق Bybit، أنفقت المنصات الكبرى مئات الملايين على إعادة هيكلة أمن سلاسل التوريد. لكن النتيجة بعد 20 شهراً فقط تكشف أن المهاجم تطوّر أسرع من الدفاع. لمزيد من فهم المشهد، راجع دليلنا ما هو الأمن السيبراني للمبتدئين 2026 الذي يشرح كيف تعمل سلاسل التوريد في الاختراقات الكبرى.
لماذا تعجز العقوبات الدولية عن ردعهم؟
كوريا الشمالية خارج النظام المصرفي العالمي منذ عقود. السرقة الإلكترونية باتت -عملياً- أكبر مصدر عملة أجنبية للدولة، وفق تقديرات مجلس الأمن الأممي لعام 2024. العقوبات الأمريكية ضد عناوين محافظ وحتى ضد مطوّرين مثل تورنادو كاش قلّصت الحركة لكنها لم توقفها. تحوّلت المنظومة إلى سباق: المنصات تحاول تجميد الأصول خلال دقائق، فيما يعمل المهاجم على نقلها عبر شبكات لامركزية أسرع. اختراق Binance يُظهر أن النموذج الحالي للأمن المركزي لم يعد كافياً، وأن مسؤولية حماية الأصول عادت -في جزء منها- إلى المستخدم الفردي. هذا الواقع الذي يفرضه قراصنة الدول القومية سيعيد تشكيل كيف يحتفظ العرب بأموالهم الرقمية خلال السنوات المقبلة.
ماذا فعلت Binance خلال 24 ساعة من اختراق محافظها الساخنة؟

أول قرار اتخذته Binance كان تعليق الإيداعات والسحوبات على عدة شبكات كإجراء احترازي، وفق تأكيد ABC News الأسترالية. ثم أعلنت الرئيسة التنفيذية المشاركة Yi He أن المنصة "ستغطي كل خسائر الاختراق" من صندوق SAFU الذي يبلغ رصيده حوالي مليار دولار بالبيتكوين، إضافة إلى أموال الشركة الخاصة. تصريح CZ (المؤسس) كان مقتضباً: "أموال المستخدمين آمنة".
التحرك الأهم جاء من مصدري العملات المستقرة. خلال ساعات، نسّقت Binance مع Tether و Circle و Ripple لتجميد الأموال المرتبطة بعناوين المهاجم. أعلنت المنصة في الساعة 23:35 بالتوقيت العالمي أن "الإجمالي المجمّد المؤكد" بلغ 2.54 مليار دولار. فيما قدّرت TRM Labs الرقم عند الساعة 00:30 بـ 2.7 مليار دولار. ذكرت CoinDesk رقماً مقارباً عند 3 مليارات دولار يشمل 2.3 مليار من USDT و USDC. الاختلاف طبيعي في ظل عمليات تجميد مستمرة.
جدول الأموال المجمّدة حسب الجهة المصدِرة
البيانات التالية مستقاة من تحليل TRM Labs حتى الساعة 00:30 UTC في 30 أكتوبر:
| الجهة المصدِرة | الأصل | المبلغ المجمّد | نوع الإجراء |
|---|---|---|---|
| Tether | USDT | 1.77 مليار دولار | تجميد عناوين |
| Circle | USDC | 825 مليون دولار | تجميد عناوين |
| Ripple | RLUSD | 40.5 مليون دولار | تجميد عناوين |
| World Liberty Financial | USD1 | 27.8 مليون دولار | تجميد عناوين |
| Arbitrum Security Council | ETH + ARB | 8,426 ETH + 74.6M ARB | مصادرة |
ما الذي لا يزال في يد المهاجم؟
الأرقام المجمّدة تبدو ضخمة، لكنها لا تمثّل سوى نحو 40٪ من الإجمالي المسروق. يحتفظ المهاجم حتى الآن بأكثر من 420 ألف إيثر و18,270 بيتكوين، بقيمة تتجاوز 2.4 مليار دولار. عملة Bitcoin تحديداً لا توجد لها سلطة تجميد مركزية، لذا من المرجّح أن ينتقل عبر خلّاطات (mixers) ومنصات لامركزية خلال الأسابيع المقبلة. وفق تقرير Finance Magnates، تخطط المنصة لاستئناف الإيداع والسحب تدريجياً اعتباراً من يوم الثلاثاء المقبل، لكن لا يوجد جدول نهائي.
هل أموال المستخدم العربي آمنة الآن على Binance؟

Binance هي الأقوى حضوراً في الوطن العربي بين منصات العملات الرقمية. حجم البحث عن "Binance" يبلغ 33,100 عملية بحث شهرياً في كل من مصر والإمارات، و22,200 في السعودية، و9,900 في تونس. آلاف المستخدمين يحتفظون بأرصدة كاملة داخل المنصة ويعتبرونها بديلاً عن البنوك. هذا الاختراق يطرح سؤالاً عملياً: هل تخسر أموالك فعلياً إذا كنت تحتفظ بها في Binance؟
الإجابة المختصرة اليوم: لا، لأن المنصة التزمت بتعويض كامل الخسائر من صندوق SAFU. الإجابة الطويلة أقل اطمئناناً: صندوق SAFU يحتفظ بحوالي مليار دولار، وهو أقل بكثير من 3.6 مليار دولار (الفارق بين المسروق والمجمّد). ستلجأ Binance إلى أموال الشركة لتغطية الفارق، وهو ما يعني ضغطاً على أرباحها. تاريخياً، عندما تضطر منصات مثل FTX إلى الخلط بين أموال الشركة وأموال العملاء، تنتهي الأمور بشكل كارثي.
السحوبات مجمّدة الآن: ماذا تفعل؟
إذا كنت تحاول سحب أموالك ولا تستطيع، لا داعي للهلع. تعليق عمليات السحب إجراء وقائي معتاد بعد كل اختراق كبير. راجع صفحة إعلانات Binance الرسمية يومياً لمعرفة موعد الاستئناف. تجنّب أي رسالة تصلك عبر البريد أو تيليجرام تدّعي أنها من Binance وتطلب تأكيد بياناتك "لحماية حسابك"، فهي شبه مؤكدة محاولة تصيّد. كذلك راجع إعدادات المصادقة الثنائية 2FA على حسابك فوراً.
تأثير على سعر BNB وتوكينات المنصة
انخفاض BNB بنسبة 8٪ ليس كارثةً في حد ذاته، لكنه يعكس فقدان ثقة قصير المدى. إذا كنت تحتفظ بـ BNB لأغراض الدفع أو ستاكينغ، احتفظ به كما هو. أما إذا كان جزءاً من استراتيجية طويلة الأجل، راجع نسبة تعرّضك لـ "رمز منصة واحدة" في محفظتك. القاعدة التي كتبها Vitalik Buterin قبل سنوات تنطبق هنا: "ليس مفاتيحك، ليست عملاتك" (not your keys, not your coins).
كيف تتصرف إذا كنت متداولاً نشطاً في اختراق Binance؟
المتداول اليومي لا يستطيع نقل كل أمواله إلى محفظة باردة لأن التداول يتطلّب سرعة. الحل الوسطي: احتفظ على المنصة بما يعادل متوسط حجم تداولك الأسبوعي فقط، ولا تضع فيها رأس المال كاملاً. إذا كنت متداول عقود (futures) مثلاً وتستخدم 500 دولار كـ margin، لا داعي للاحتفاظ بـ 5,000 دولار إضافية في الحساب. اسحب الفائض يومياً إلى محفظة أجهزة أو منصة ثانية. هذه الممارسة اعتمدها كثير من المتداولين المحترفين بعد انهيار FTX عام 2022، وأثبتت نجاعتها في موجة اختراقات 2026 المتتالية.
7 خطوات لحماية محفظة العملات الرقمية بعد اختراق Binance

الخطوات التالية مرتّبة من الأهم إلى الأقل إلحاحاً. أنصحك بتنفيذها خلال 72 ساعة من قراءة هذا المقال.
1. انقل الأرصدة الكبيرة إلى محفظة باردة
إذا كنت تحتفظ بأكثر من 1,000 دولار على Binance لأغراض "الادخار" (ليس التداول اليومي)، انقلها اليوم إلى محفظة أجهزة (hardware wallet). تبدأ أسعار Ledger Nano S Plus من 79 دولاراً، وTrezor Safe 3 من 79 دولاراً أيضاً. هذه المحافظ تحتفظ بالمفاتيح الخاصة في شريحة معزولة، ولا تلامس الإنترنت أبداً. حتى لو اختُرقت Binance مرة أخرى غداً، أموالك على المحفظة الباردة لا تتأثر.
2. فعّل المصادقة الثنائية بتطبيق لا بالرسائل القصيرة
أي حساب على Binance أو منصة مماثلة يجب أن يكون محمياً بـ Google Authenticator أو Authy، وليس SMS. هجمات SIM Swap يمكن تنفيذها خلال ساعة، مما يجعل التحقق عبر الرسائل النصية غير آمن. استخدم مفتاح أمان مادياً مثل YubiKey إذا كانت قيمة رصيدك تستحق هذا الإنفاق (69 دولاراً لطراز 5C). راجع دليلنا الكامل في دليل تفعيل المصادقة الثنائية 2FA.
3. استخدم مدير كلمات مرور مستقل
كلمة المرور نفسها المستخدمة على Binance ومواقع أخرى تعني أن اختراق أي موقع يسقط حسابك على المنصة. استخدم 1Password أو Bitwarden لتوليد كلمات مرور فريدة من أكثر من 20 حرفاً لكل حساب. راجع مقارنتنا بين أفضل 6 برامج لإدارة كلمات المرور في 2026 بأسعار محدّثة.
4. راجع قائمة التفويضات (Allowances)
إذا كنت تربط محفظة MetaMask أو Phantom بتطبيقات DeFi، فهناك احتمال أن تكون قد منحت تفويضات لا نهائية لعقود ذكية. ادخل Revoke.cash أو Etherscan Token Approval Checker وألغِ كل تفويض لم تعد تستخدمه. هذه خطوة مجانية تستغرق 10 دقائق وتوقف هجوم "الدرينر" (drainer).
5. وزّع أرصدتك على منصتين أو ثلاث
وزِّع رصيدك بحيث يكون 40٪ على Binance (للسيولة)، و40٪ على منصة ثانية مثل Coinbase أو Rain Financial (المرخّصة في البحرين)، و20٪ على محفظة باردة. هذا التنويع لا يحميك من انهيار السوق، لكنه يقيك من تعرّض منصة بعينها للاختراق.
6. فعّل العناوين المدرجة في القائمة البيضاء
تتيح Binance ميزة Address Whitelist التي تمنع السحب إلى أي عنوان لم تُضِفْه مسبقاً مع فترة انتظار 24 ساعة. يمكنك تفعيلها من قائمة الإعدادات الآن. حتى لو حصل مهاجم على كلمة مرورك ورمز 2FA، لن يتمكن من السحب إلى عنوانه الخاص.
7. راقب حسابك يومياً هذا الأسبوع
بعد اختراق بهذا الحجم، تنتشر محاولات تصيّد مكثّفة. راجع الحساب ورسائل البريد يومياً لمدة 10 أيام. إذا ظهرت لك رسالة من "دعم Binance" تطلب التحقق أو تهددك بحذف الحساب، تجاهلها واتصل بالدعم عبر التطبيق الرسمي فقط.
أسئلة يجب أن تطرحها قبل العودة إلى Binance

السؤال ليس "هل أترك Binance؟" بل "ما الذي تغيّر، وهل التغيير يستحق البقاء؟". بعد اختراق بهذا الحجم، توقَّع أربعة أمور ستكشف الطبيعة الحقيقية للمنصة. يمكن الاستعانة بهذه الأسئلة مرجعاً للتحقق قبل إعادة إيداع أي مبلغ كبير.
هل نشرت Binance تقرير السبب الجذري؟
وعدت المنصة بنشر تقرير فني كامل (post-mortem). إذا تأخّر نشره أكثر من 14 يوماً، أو جاء غامضاً، فهذه إشارة سلبية. اختراق بهذا الحجم يستحق شفافية مطلقة. تقارير مماثلة بعد اختراق Bybit وَصلت خلال 10 أيام مع تفاصيل تقنية دقيقة. أي أقل من ذلك مرفوض.
هل عوّضت الشركة المستخدمين فعلاً؟
وعد "تغطية كل الخسائر" سهل في البيانات، صعب في التنفيذ. تابع ما إذا كانت المحافظ المتأثرة قد عُوِّضت فعلاً، أم اقتصر التعويض على رصيد SAFU والأموال المجمّدة. وفق تقرير الجزيرة، كانت أموال المنصة ذاتها هي المسروقة وليس أموال المستخدمين في محافظها الباردة، لكن تداعيات انخفاض BNB أثّرت على كل المستخدمين بشكل غير مباشر.
ما التغييرات في بنية الأمان التحتية؟
إذا كان التفسير الرسمي "لابتوب موظف" صحيحاً، فالحل تقني بسيط: Zero Trust Access، فصل كامل بين الأجهزة الشخصية والإنتاج، ومراجعة سلسلة التوريد. إذا كانت نظرية TRM بشأن "بنية التوقيع" أدقّ، فنحن أمام إعادة هندسة كاملة قد تستغرق أشهراً. راقب الإعلانات الفنية المحدّدة لا التصريحات العامة.
هل عاد CZ فعلاً لإدارة المنصة؟
تناقض لافت بين المصادر: ABC وصفه بـ"المؤسس والرئيس التنفيذي"، فيما قال CZ نفسه لـ CoinDesk "أنا لا أدير Binance بعد الآن". الحقيقة في المنتصف: Yi He تدير يومياً، لكن CZ لا يزال المساهم الأكبر وصوته مسموع. بعد أزمة بهذا الحجم، قد يستعيد السيطرة الفعلية. هذا ليس بالضرورة أمراً سيئاً، لكنه تغيير يستحق المراقبة.
أسئلة شائعة
المصادر
كل الأرقام والتواريخ في هذا المقال مستقاة من المصادر التالية. راجعها مباشرة للتحقّق من أي معلومة:
- الجزيرة: باينانس تعلن سرقة 6.3 مليار دولار في أكبر عملية اختراق للعملات الرقمية في التاريخ
- كوين ديسك: باينانس تخسر أكثر من 6 مليارات دولار في أكبر اختراق للعملات الرقمية حتى اليوم
- TRM Labs: كوريا الشمالية تسرق 6.36 مليار دولار من باينانس
- ABC News: سرقة مليارات الدولارات باستهداف باينانس في أكبر اختراق للعملات الرقمية في التاريخ
- Finance Magnates: بعد الاختراق، باينانس تستأنف الإيداع والسحب يوم الثلاثاء
- The Hacker News: تتبّع اختراق Bybit إلى هجوم على سلسلة توريد SafeWallet
- The Block: لازاروس تخترق جهاز مطوّر Safe تمهيداً لاختراق Bybit
- إعلانات باينانس الرسمية
- Yahoo Finance: باينانس تتعرض لسرقة عملات رقمية بقيمة 6.3 مليار دولار
- Tech Startups: اختراق باينانس - سرقة أكثر من 5.6 مليار دولار من العملات الرقمية
أسئلة شائعة
متى حدث اختراق Binance وكم بلغ حجمه؟▾
هل أموال المستخدم العادي ضائعة؟▾
من يقف خلف اختراق Binance؟▾
ما الفرق بين المحفظة الساخنة والباردة؟▾
هل عملة BNB لا تزال آمنة للاحتفاظ؟▾
كيف أحمي حسابي على Binance فوراً؟▾